

Schritt 1: Authentifizierungsanbieter in Teable erstellen
- Navigieren Sie zu Ihren Teable-SSO-Einstellungen.
- Verifizieren Sie unter Verifizierte Domains die E-Mail-Domain Ihrer Organisation. Vorher können Sie keinen Authentifizierungsanbieter erstellen.
- Erstellen Sie einen neuen Authentifizierungsanbieter, nennen Sie ihn Azure Entra ID, und wählen Sie OpenID Connect aus.
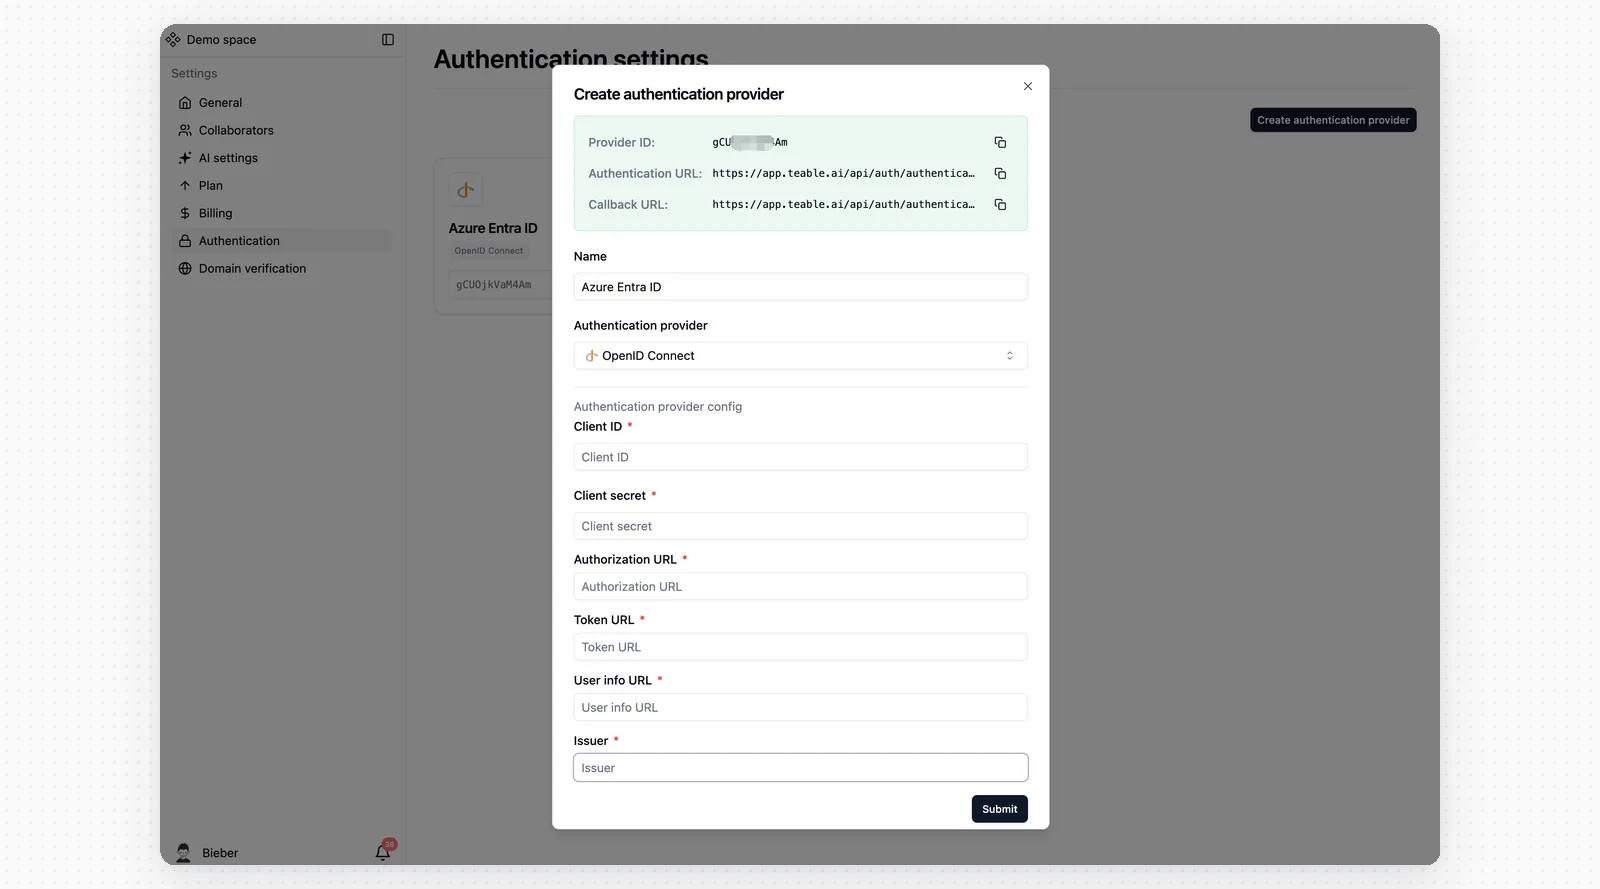
Schritt 2: Azure Entra ID aufrufen
- Melden Sie sich bei Ihrem Azure-Konto an.
- Navigieren Sie zu Microsoft Entra ID (früher Azure Active Directory).
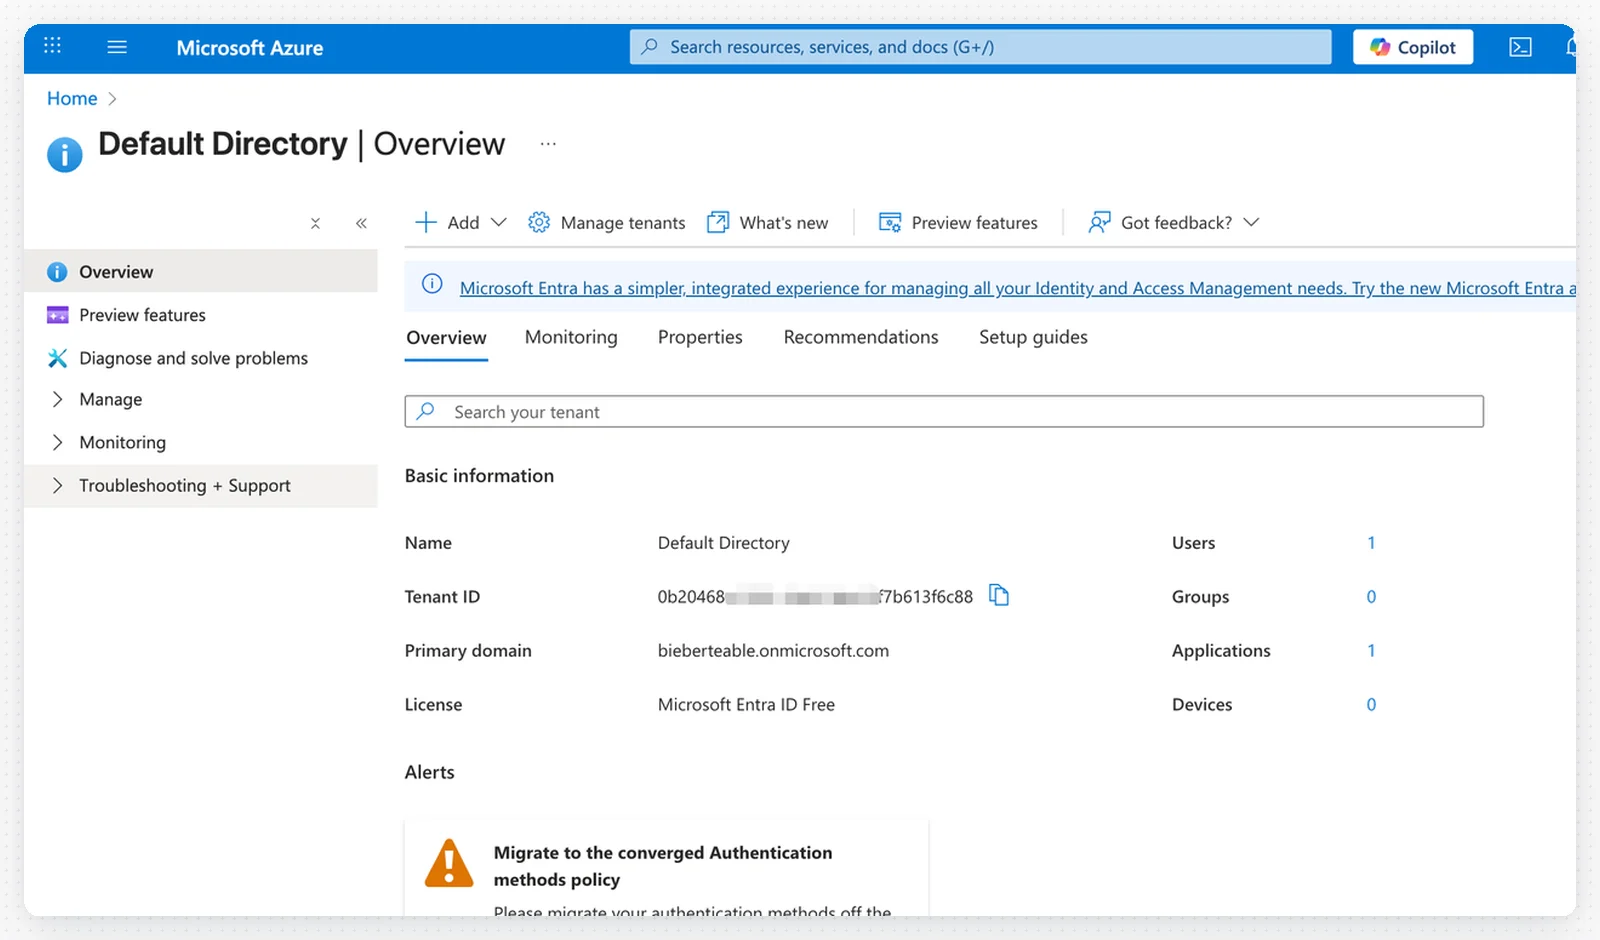
Schritt 3: OAuth-Endpunkte konfigurieren
Tragen Sie die folgenden OAuth-Endpunkte in Teable ein und verwenden Sie dabei Ihre Tenant ID: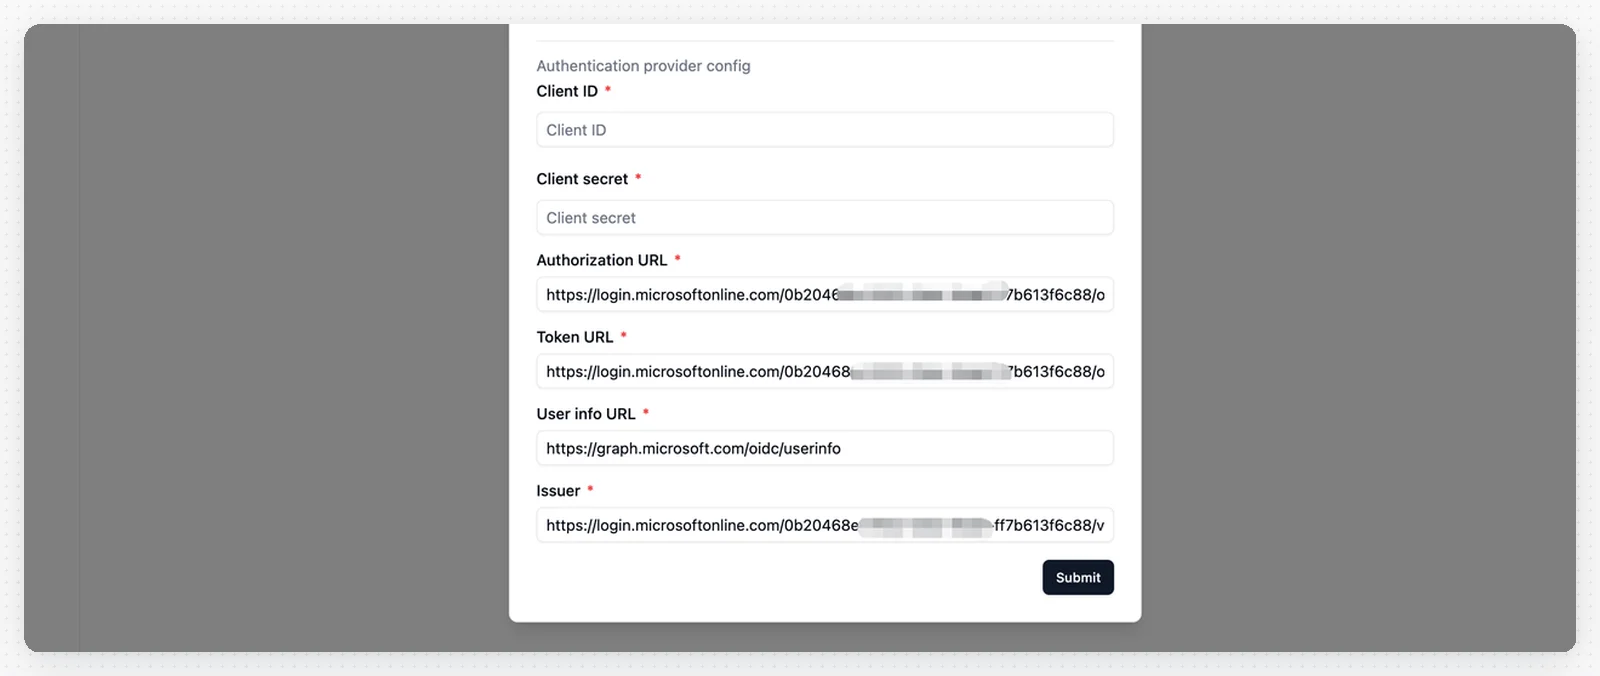
- Authorization URL:
https://login.microsoftonline.com/_YOUR_TENANT_ID_/oauth2/v2.0/authorize - Token URL:
https://login.microsoftonline.com/_YOUR_TENANT_ID_/oauth2/v2.0/token - User Info URL:
https://graph.microsoft.com/oidc/userinfo - Issuer:
https://login.microsoftonline.com/_YOUR_TENANT_ID_/v2.0
Ersetzen Sie
_YOUR_TENANT_ID_ durch Ihre tatsächliche Azure Tenant ID.Schritt 4: Eine neue Anwendung registrieren
- Klicken Sie in Azure Entra ID im linken Menü auf App registrations.
- Klicken Sie auf + New registration.
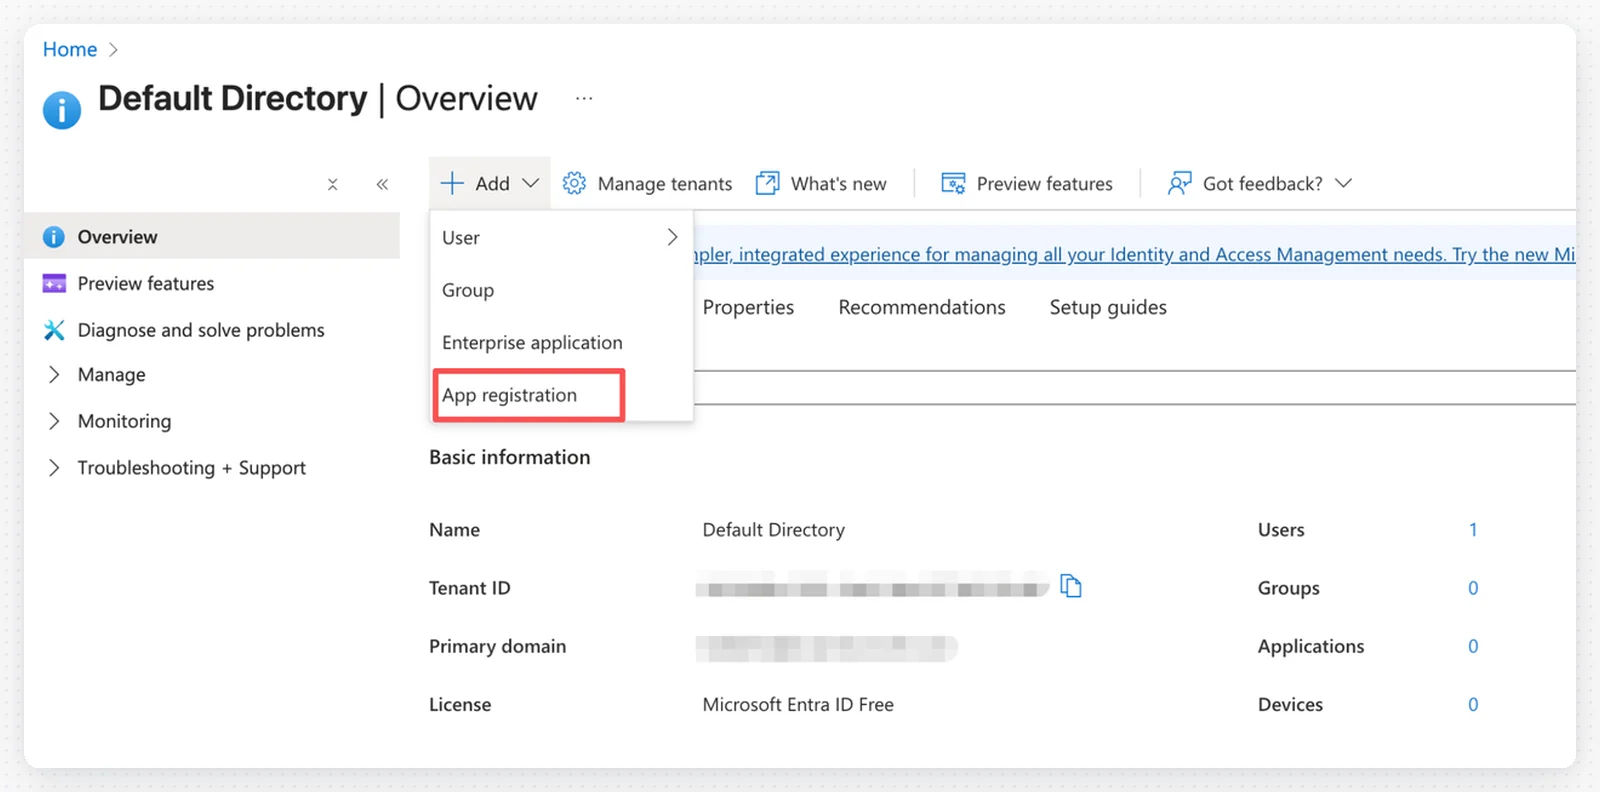
Schritt 5: Anwendungsregistrierung konfigurieren
Füllen Sie das Formular für die Anwendungsregistrierung aus: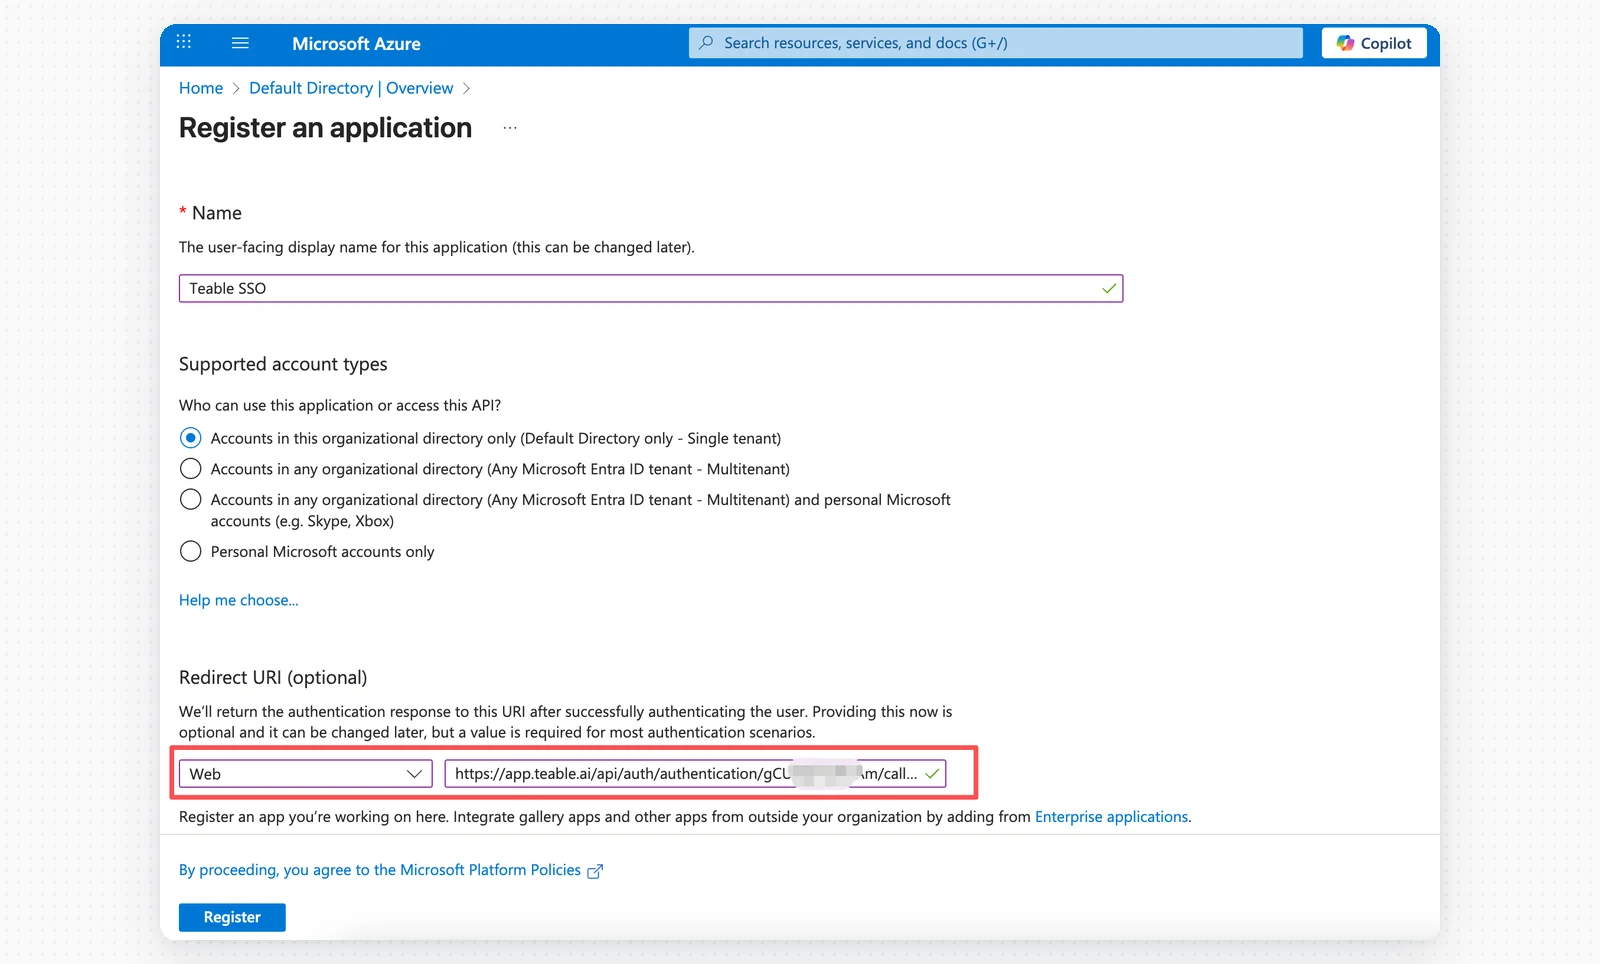
- Name: Teable SSO
- Supported account types: Wählen Sie die Option entsprechend Ihren Anforderungen aus.
- Platform: Web
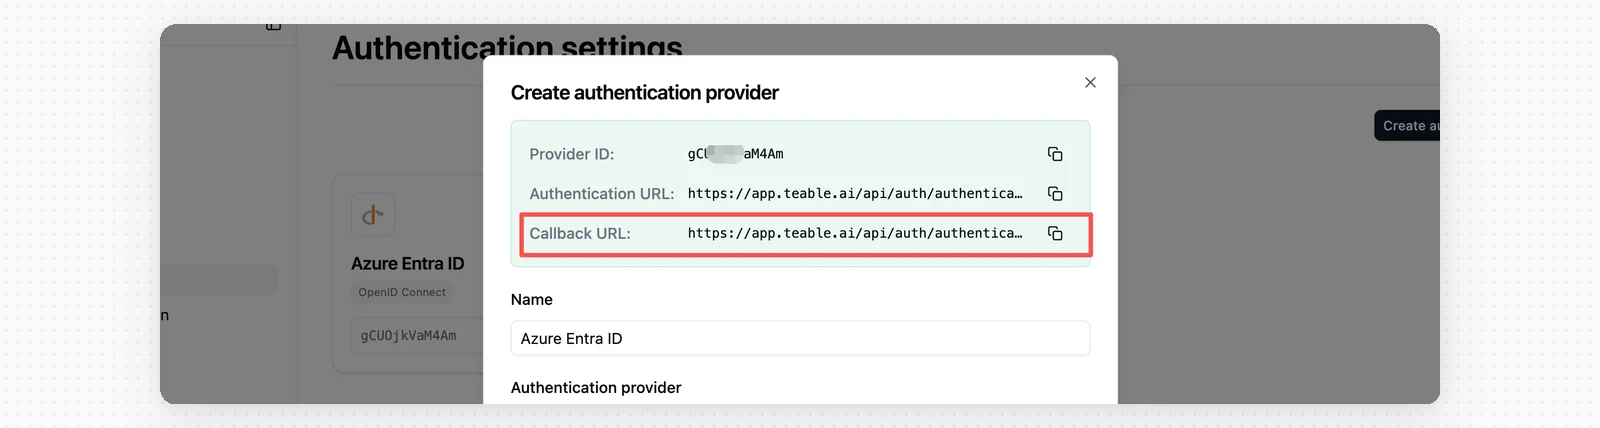
- Redirect URI: Fügen Sie die Callback URL aus Teable ein.
Schritt 6: Client ID speichern
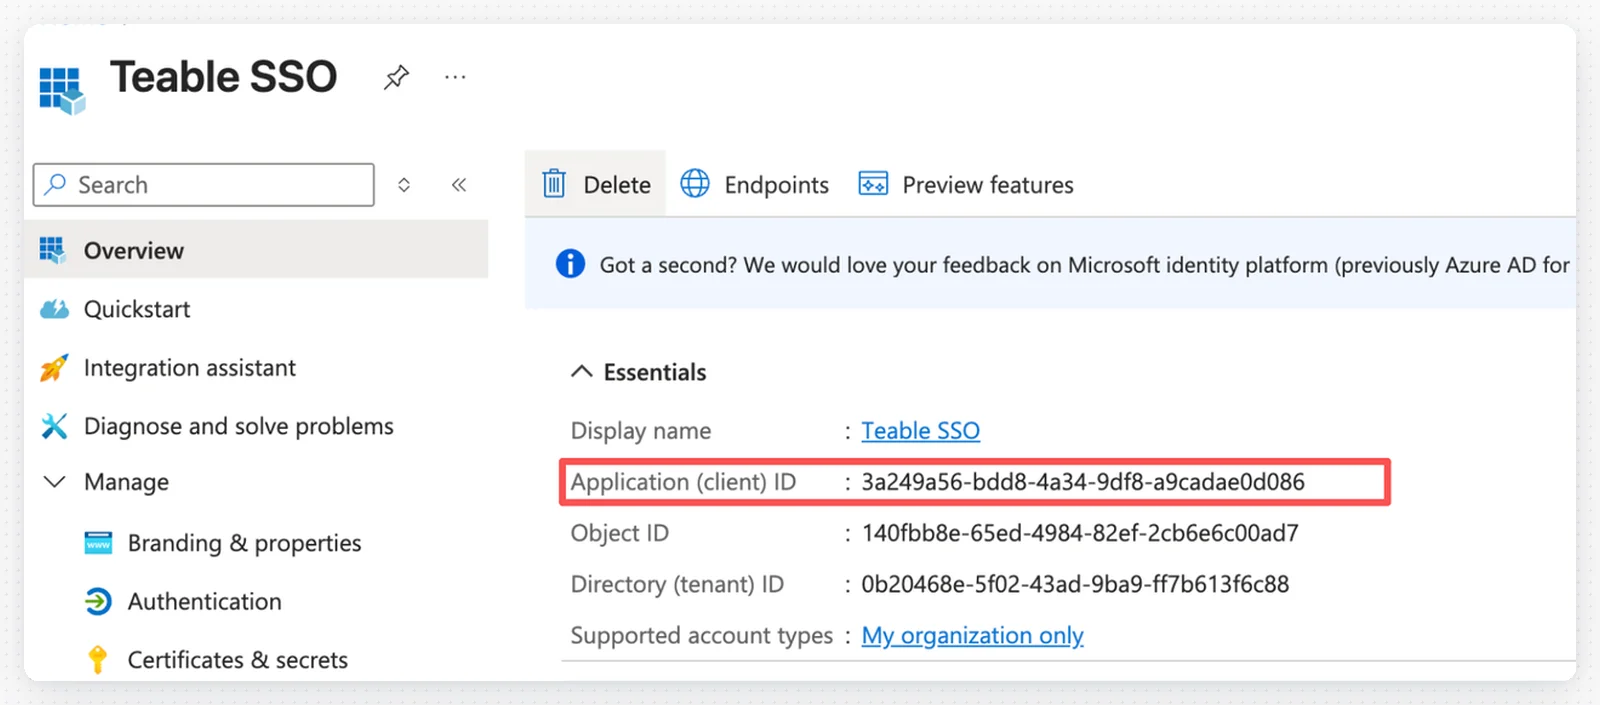
- Kopieren Sie die Application (client) ID von der Anwendungsübersichtsseite.
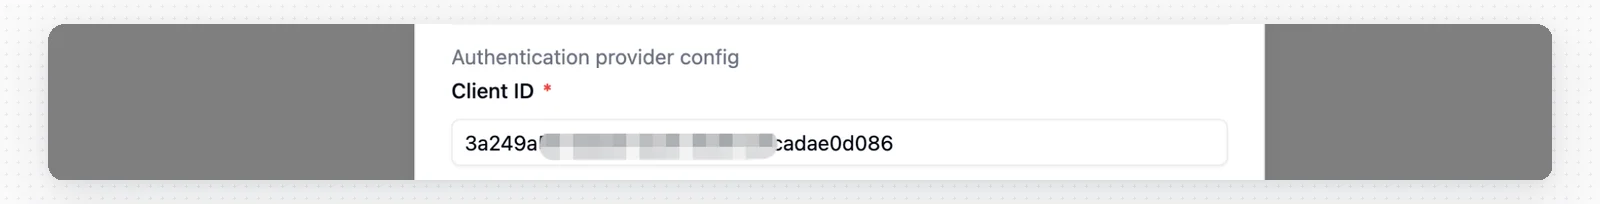
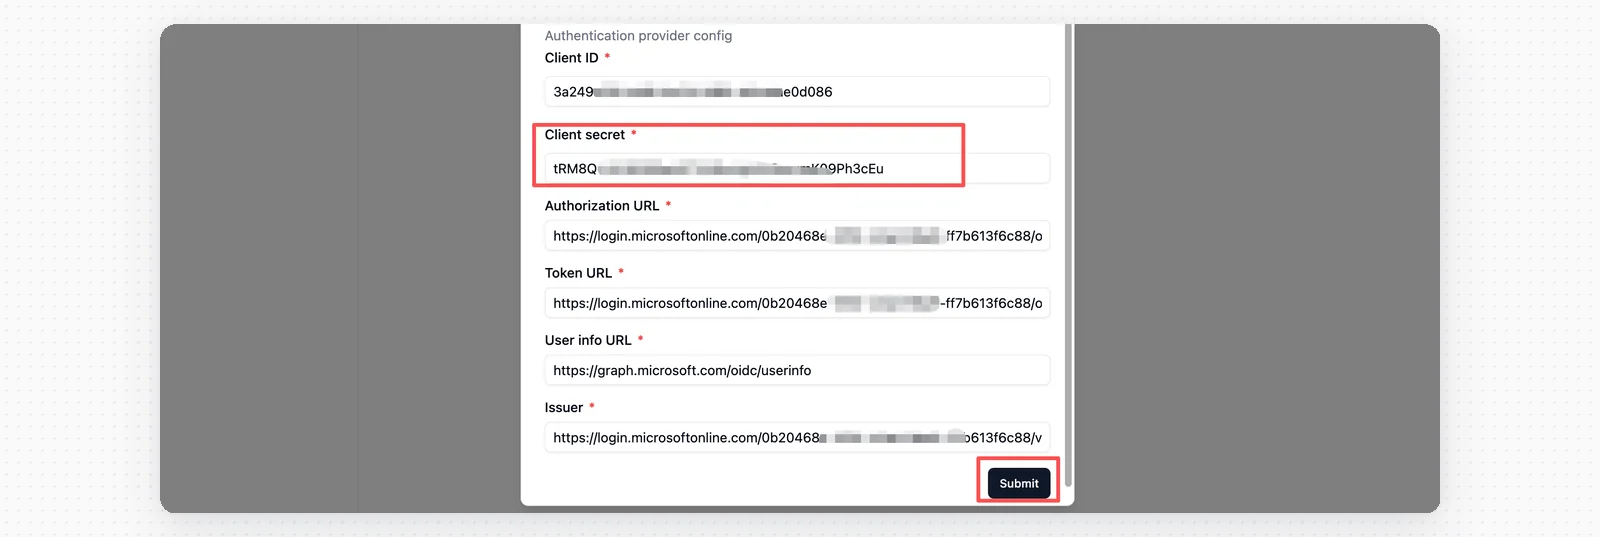
- Fügen Sie die Client ID in die Teable-SSO-Konfiguration ein.
Schritt 7: Client Secret erstellen
- Klicken Sie in Ihrer Anwendung im linken Menü auf Certificates & secrets.
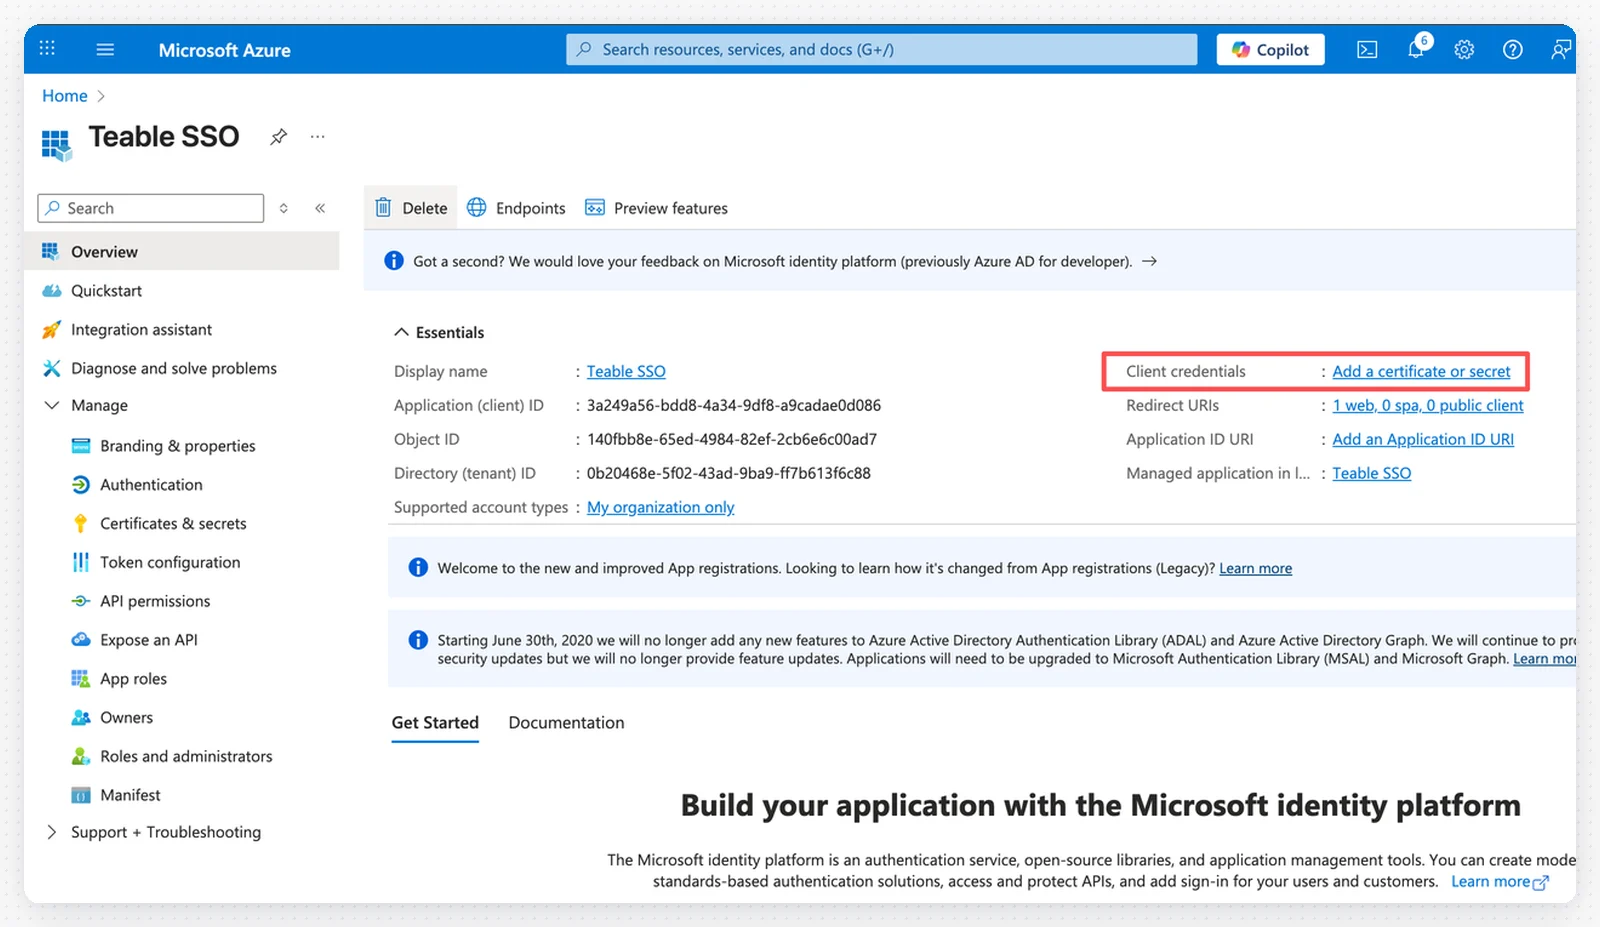
- Klicken Sie auf + Add a certificate or secret.
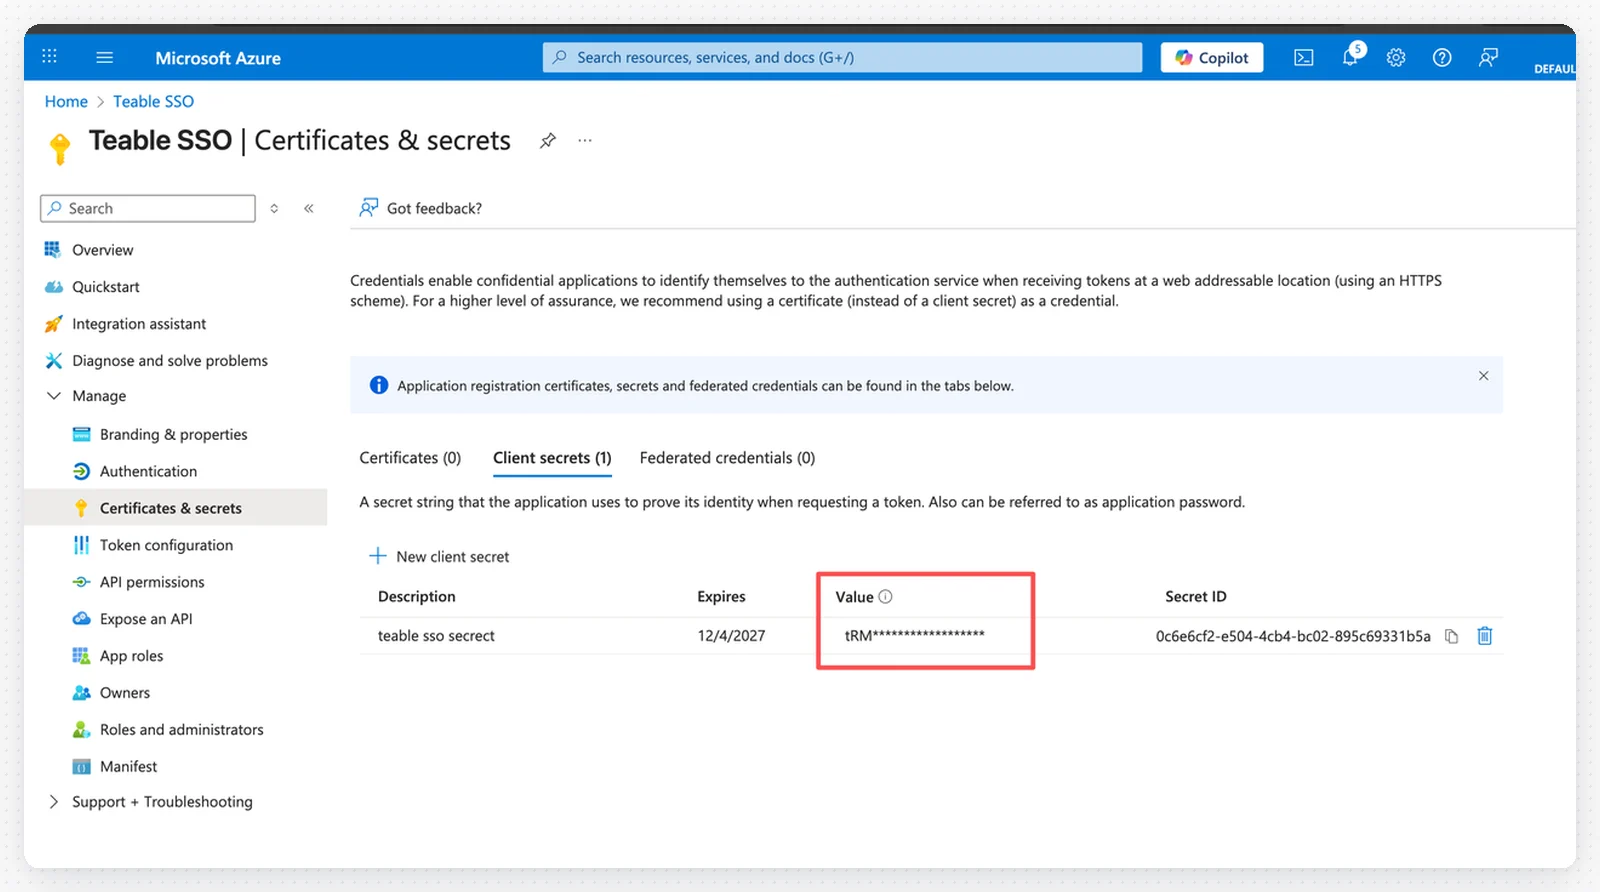
- Fügen Sie eine Beschreibung hinzu und legen Sie die Gültigkeitsdauer fest.
- Klicken Sie auf Add.
- Wichtig: Kopieren Sie den geheimen Value sofort und speichern Sie ihn als Ihr Client Secret in Teable.
Schritt 8: API-Berechtigungen konfigurieren
- Klicken Sie im linken Menü auf API permissions.
- Klicken Sie auf + Add a permission.
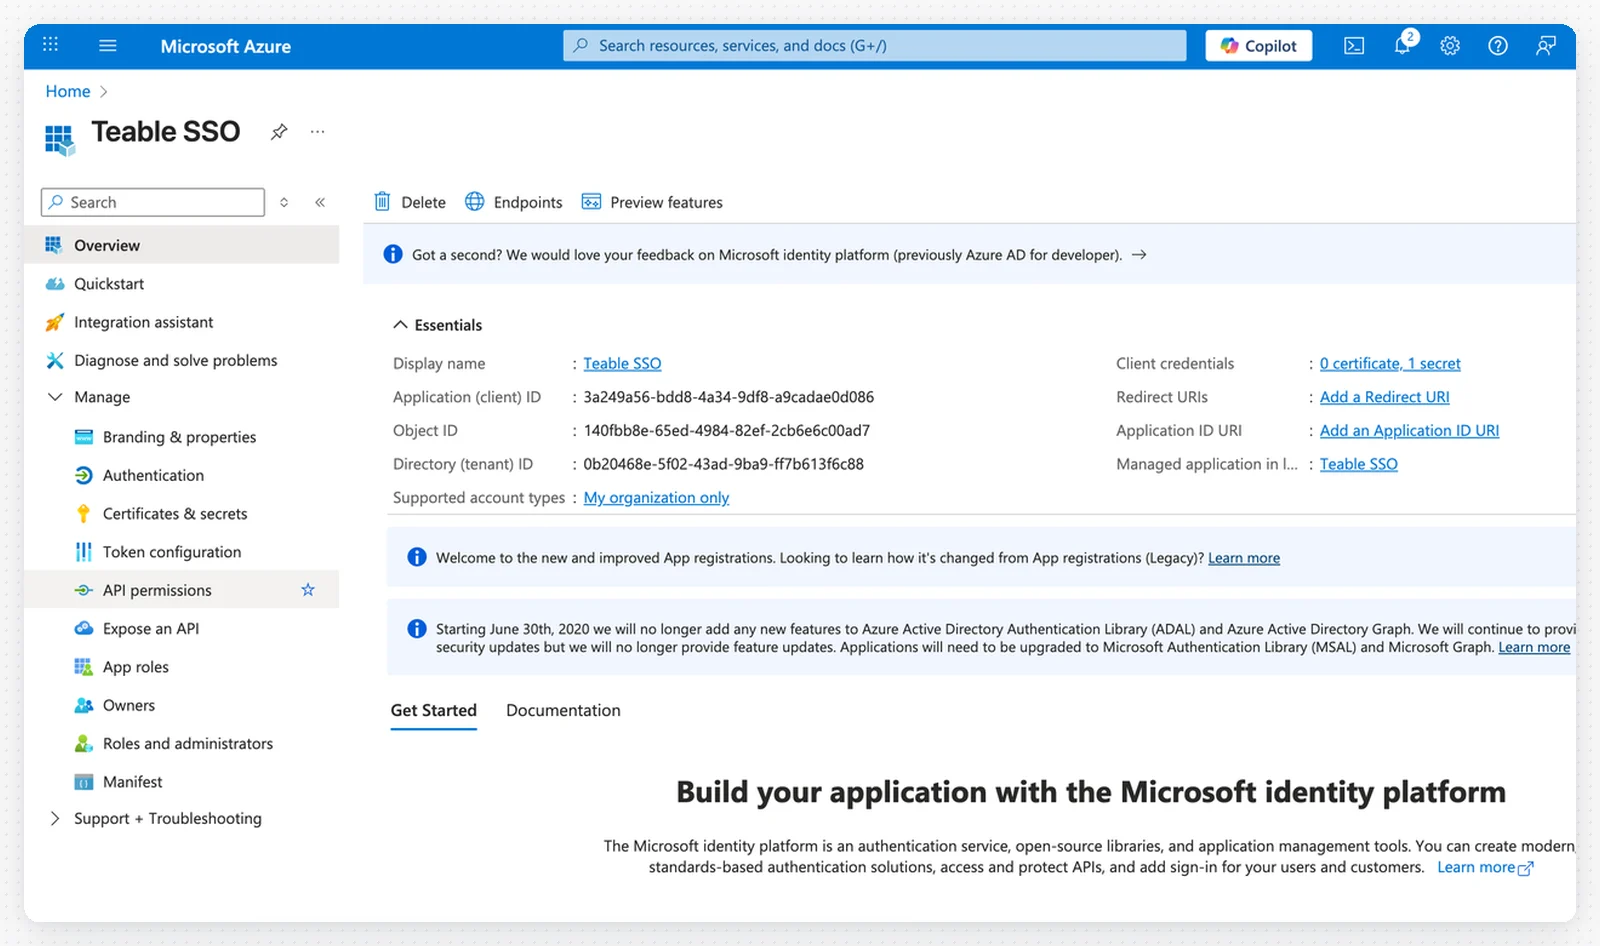
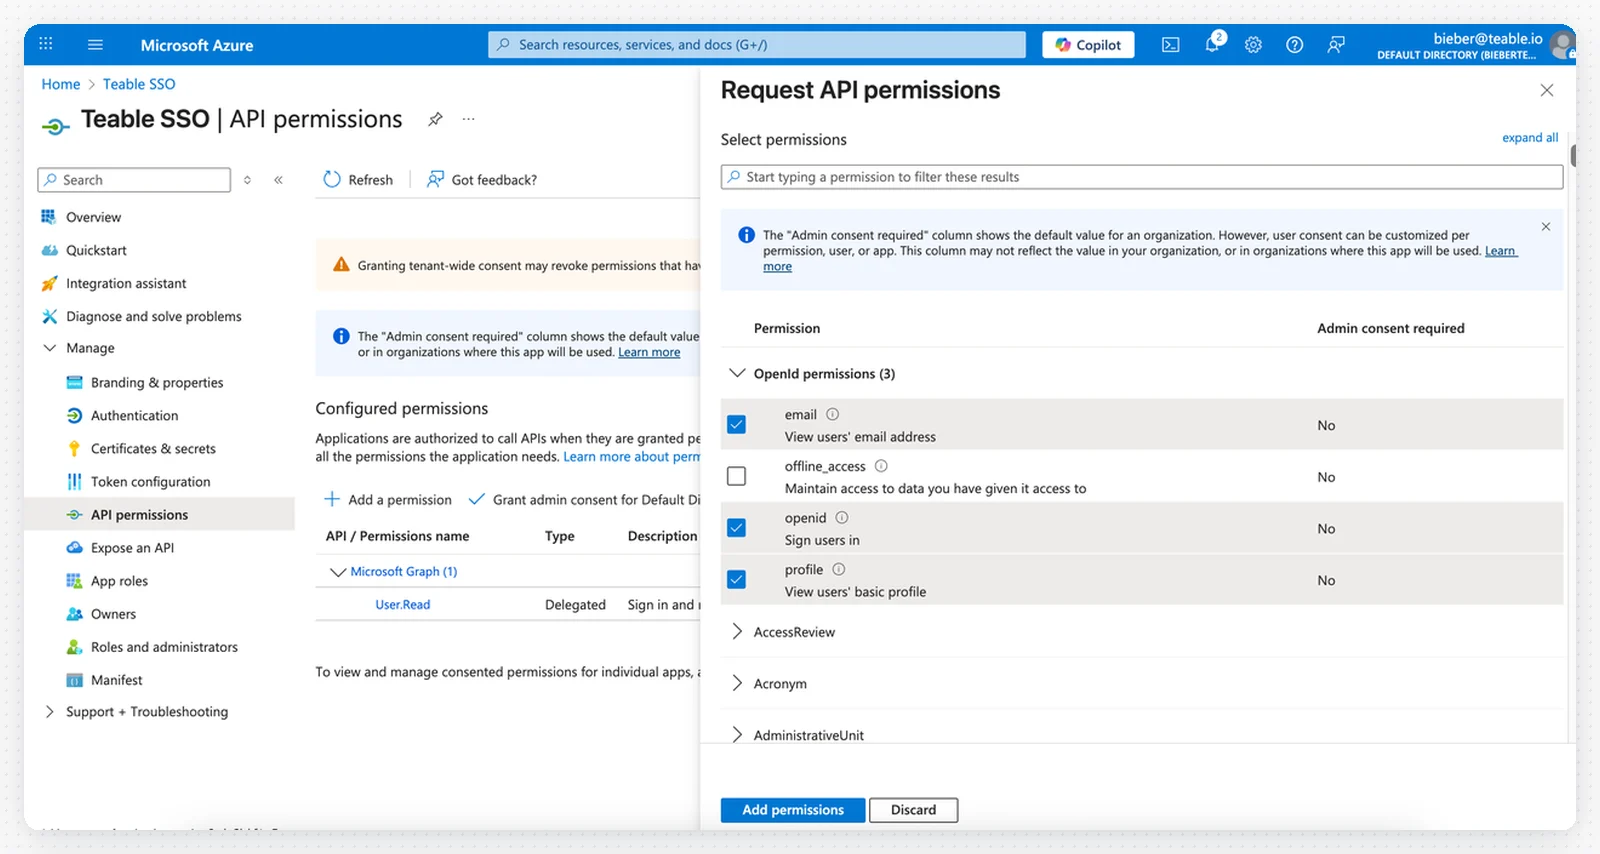
- Wählen Sie Microsoft Graph aus.
- Wählen Sie Delegated permissions.
- Fügen Sie die folgenden Berechtigungen hinzu:
emailopenidprofile
- Klicken Sie auf Add permissions.
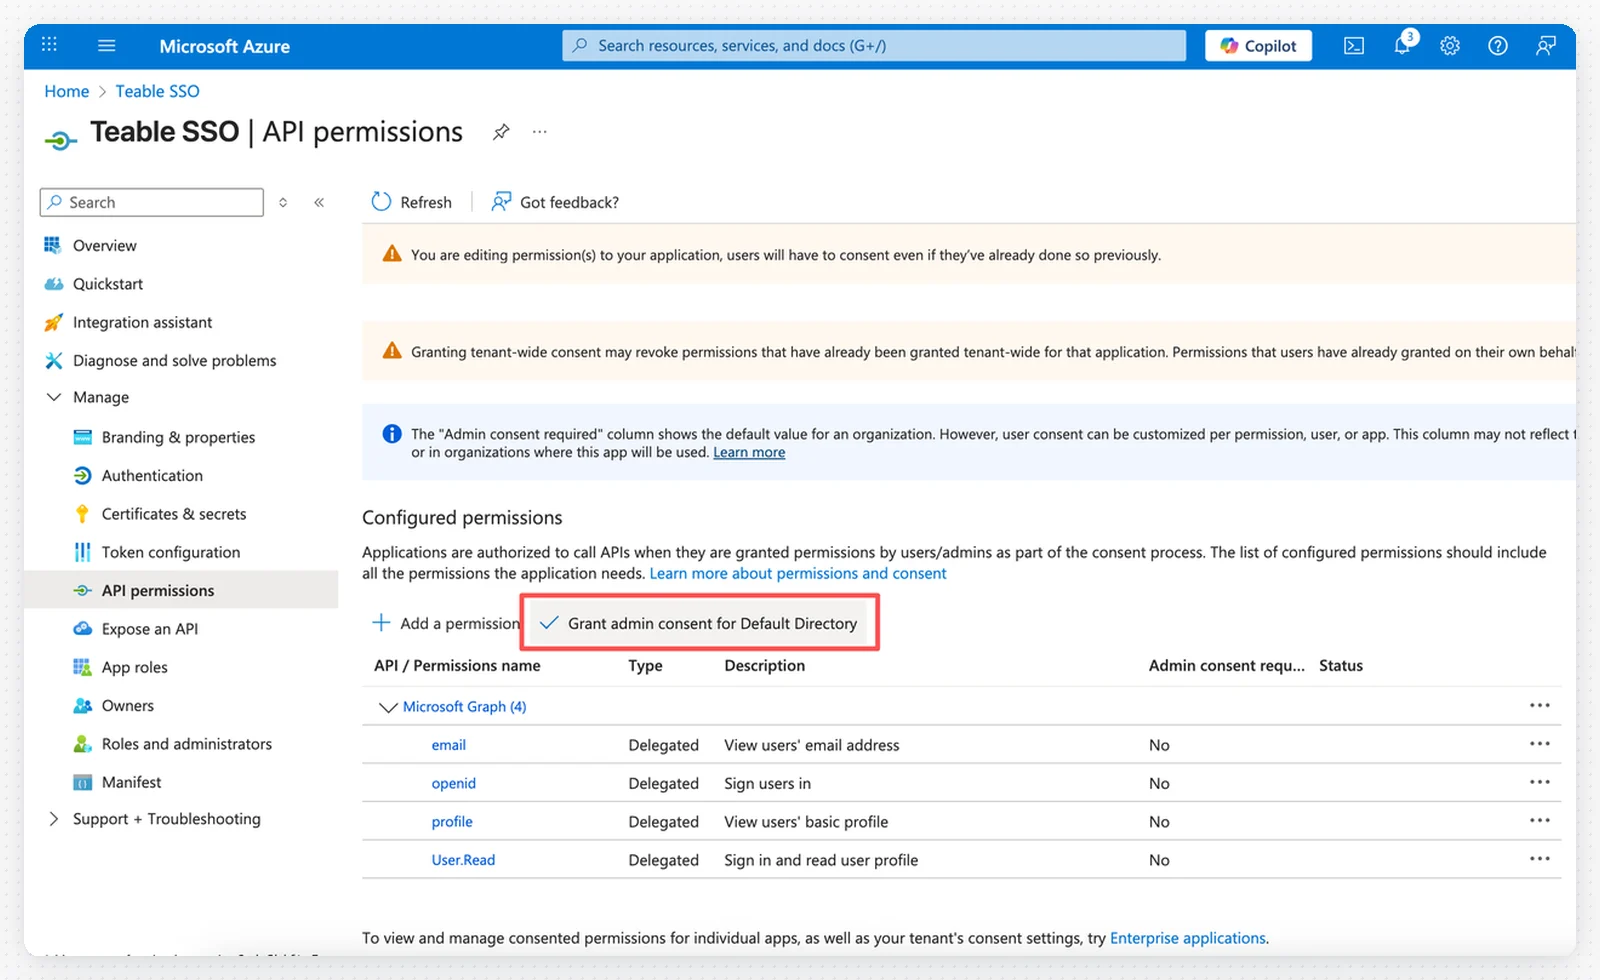
- Klicken Sie auf Grant admin consent for [Your Directory], um die Berechtigungen zu genehmigen.
Schritt 9: SSO-Anmeldung testen
Sie haben zwei Möglichkeiten, die SSO-Anmeldung zu aktivieren: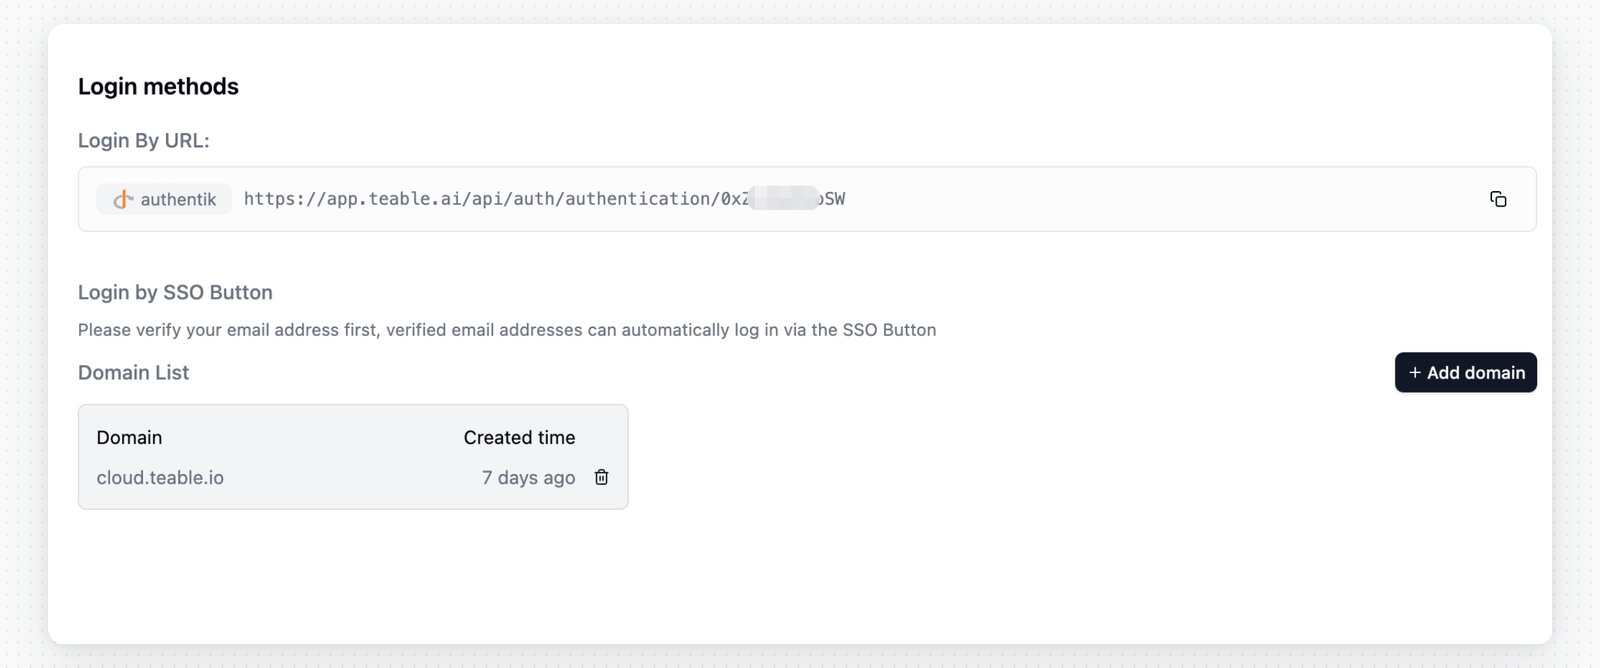
- Verwenden Sie die Authentifizierungs-URL als Ihre SSO-Anmelde-URL.
- Klicken Sie im linken Menü auf Domain verification.
- Verifizieren Sie Ihre benutzerdefinierte Domain.
- Rufen Sie Ihre Teable-Anmeldeseite auf.
- Klicken Sie auf die Schaltfläche für die SSO-Anmeldung.
- Geben Sie Ihre E-Mail-Adresse unter der verifizierten Domain ein, um sich anzumelden.